Revolut admite un ciberataque que afecta a 680 clientes pero niega que le exijan un rescate
El neobanco confirma que un tercero no autorizado utilizó el dominio de correo de una agencia gubernamental italiana para obtener datos. Afirma que sus sistemas internos no fueron vulnerados.
Redacción MALDITOESPEJO
Lo que sabemos
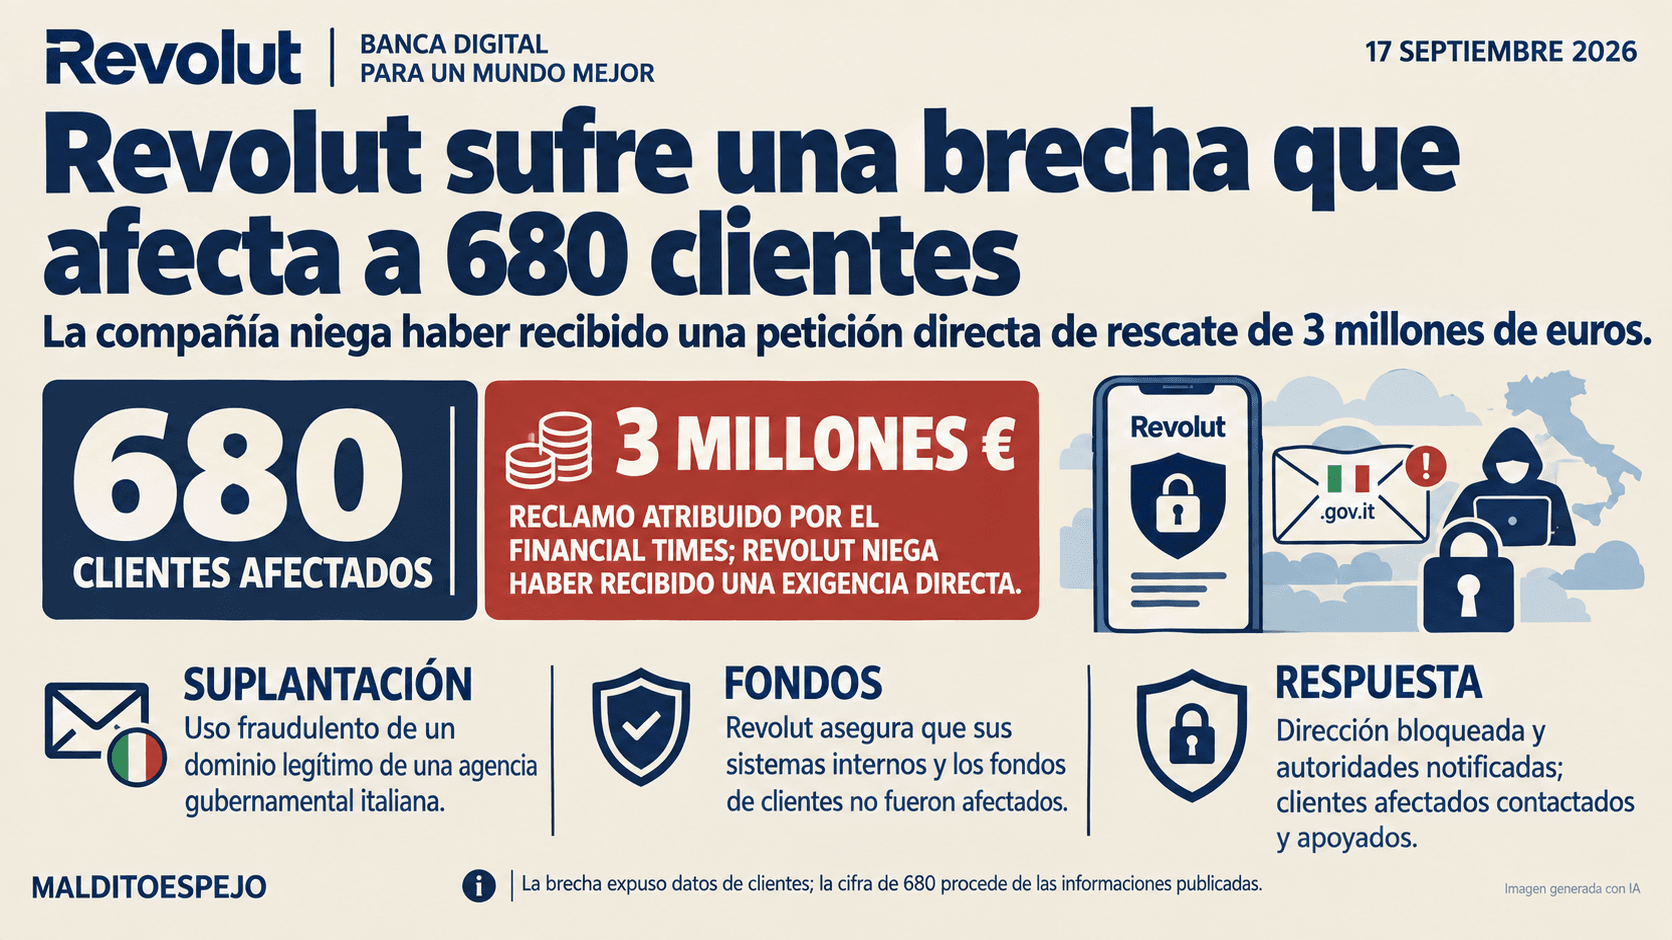
- Revolut ha admitido haber sufrido un ciberataque que ha comprometido los datos de 680 clientes, pero niega que los responsables hayan reclamado un rescate de tres millones de euros. Un portavoz del neobanco británico ha confirmado que no ha mantenido contacto directo ni ha recibido ninguna exigencia de quienes se atribuyen la responsabilidad de la brecha.
- Según la compañía, se trata de un sofisticado caso de suplantación de identidad en el que un tercero no autorizado utilizó el dominio legítimo de correo electrónico de una agencia gubernamental italiana para solicitar información de forma fraudulenta. Revolut subraya que sus sistemas internos y los fondos de los clientes no se han visto afectados.
- Tras detectar el incidente, el neobanco bloqueó de inmediato la dirección implicada y notificó lo ocurrido a las autoridades correspondientes. Asimismo, se ha puesto en contacto con el reducido número de personas afectadas para informarles y ofrecerles apoyo.
- El diario Financial Times había informado de que un grupo de ciberdelincuentes, bajo el nombre “iamnotavillain”, había creado una página web exigiendo el pago de tres millones de euros en 24 horas bajo amenaza de vender los datos. Revolut niega de forma tajante esta hipótesis.
Revolut ha admitido haber sufrido un ciberataque que ha comprometido los datos de 680 clientes, pero niega que los responsables hayan reclamado un rescate de tres millones de euros. Un portavoz del neobanco británico ha confirmado que no ha mantenido contacto directo ni ha recibido ninguna exigencia de quienes se atribuyen la responsabilidad de la brecha.
Según la compañía, se trata de un sofisticado caso de suplantación de identidad en el que un tercero no autorizado utilizó el dominio legítimo de correo electrónico de una agencia gubernamental italiana para solicitar información de forma fraudulenta. Revolut subraya que sus sistemas internos y los fondos de los clientes no se han visto afectados.
Tras detectar el incidente, el neobanco bloqueó de inmediato la dirección implicada y notificó lo ocurrido a las autoridades correspondientes. Asimismo, se ha puesto en contacto con el reducido número de personas afectadas para informarles y ofrecerles apoyo.
El diario Financial Times había informado de que un grupo de ciberdelincuentes, bajo el nombre “iamnotavillain”, había creado una página web exigiendo el pago de tres millones de euros en 24 horas bajo amenaza de vender los datos. Revolut niega de forma tajante esta hipótesis.
Fuentes
- Revolut